OSX.Keydnap: perché l’ultimo malware per Mac è tutto da ridere

A poche ore dalla scoperta del malware Backdoor.MAC.Eleanor, la cui pericolosità è praticamente nulla, gli esperti di sicurezza di ESET hanno individuato l’ennesimo trojan tutto da ridire per la piattaforma Macintosh: OSX.Keydnap
Come tutti i “cavalli di Troia”, anche quest’ultimo non è quello che dice di essere, esattamente è camuffato da immagine compressa in formato .zip, ma in realtà avendo nel nome un carattere nullo, quando si apre con un doppio click lancia il Terminale per attivare una backdoor, cioè un sistema per consentire ad un pirata informatico di accedere in remoto al computer della vittima, e rubare le password del Portachiavi di macOS. Descritto così sembrerebbe un malware pericolosissimo, ma in realtà è praticamente inoffensivo.
Innanzi tutto, non ha molto senso comprimere unaimmagine già compressa in .jpg in un ulteriore formato di compressione come .zip perché non si ridurrebbe ulteriormente il peso del file, e questo dovrebbe già insospettire l’utente medio Mac.
In più, soltanto modificando le impostazioni di default del pannello Sicurezza e privacy delle Preferenze di Sicurezza (“Consenti app scaricate da Mac App Store e sviluppatori identificati”) si potrebbe installare questo malware. Infatti, trattandosi di un comando da Terminale proveniente da uno sviluppatore non certificato Apple, tentando di aprirlo, appare l’avviso di Gatekeeper (il sistema di sicurezza antimalware di macOS) che si tratta di una app che non proviene dal Mac Store o da uno sviluppatore identificato, e quindi anche un utente alle prime armi capirebbe che quello che ha scaricato non è una semplice immagine e non andrebbe oltre.

Infine, dando per scontato che solo un utente esperto arriverebbe a modificare le opzioni di sicurezza di default di Gatekeeper, non potrebbe non allarmarsi nel vedere comparire per alcuni istanti l’icona del Terminale nel Dock dopo aver fatto doppio click sul malware camuffato da foto. E la prima regola di ogni buon malware è quella di insidiarsi senza lasciare tracce in alcun modo per non insospettire l’utente.
Anche per tutte queste ragioni, nel database online dei malware di Symantec, il più completo e dettagliato, OSX.Keydnap è classificato con il livello di rischio più basso (Risk Level 1: Very Low), con un numero di potenziali infezioni comprese tra 0 e 49, i siti da cui contrarre le infezioni da 0 a 2, e la capacità di creare danni bassa (low).
Come verificare se il Mac è infetto
OSX.Keydnap crea due file in queste due posizioni, dove [PLIST FILE] e un nomefile.plist creato dal Troyan:
/Library/LaunchAgents/[PLIST FILE]
Home/Library/LaunchAgents/[PLIST FILE]
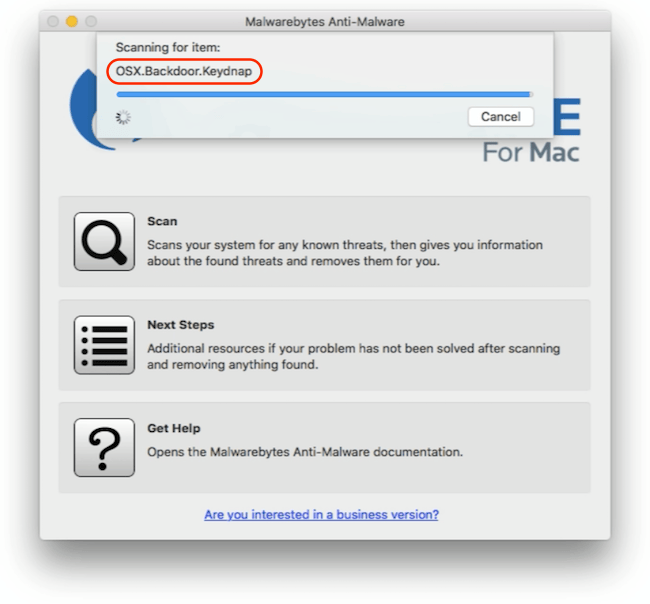
Il sistema più semplice ed efficace per verificare il proprio Mac è installare l’ottimo e gratuito Malwarebytes Anti-Malware (conosciuto in precedenza con il nome di AdwareMedic), che oltre a rimuovere i fastidiosissimi ad-ware, permette di effettuare la scansione del proprio hard disk e rimuovere OSX.Keydnap in un paio di click.
3 commenti
È evidente che ne vanno spuntando sempre di più
concordo
La risposta alle vostre preoccupazioni virus per Mac si stanno diffondendo? Bisogna installare un antivirus?