Vulnerabilità Sudo Mac: cos’ è, chi è a rischio e come proteggersi
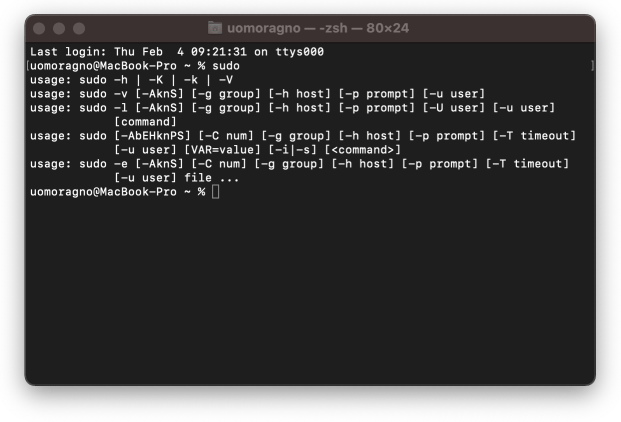
Alcuni esperti di sicurezza hanno individuato una vulnerabilità (CVE-2021-3156) vecchia di dieci anni nello strumento Sudo che potrebbe consentire all’accesso root su sistemi basati su Unix, incluso macOS Big Sur e versioni precedenti.
Cos’è Sudo
Sudo (abbreviazione dalla lingua inglese di switch user do, “esegui con sostituzione utente”) è un’importante utility all’interno di macOS che viene solitamente utilizzata per eseguire comandi amministrativi con i privilegi di sicurezza di un superutente o “root”. Se ben utilizzato è utilissimo per la manutenzione e la configurazione del sistema tramite il terminale, ma può causare danni se utilizzato in modo improprio.
Cos’è l’utente root
L’account utente denominato “root” è un utente che dispone di privilegi di scrittura e lettura in più aree del sistema, compresi file contenuti in altri account utente macOS. L’utente root è disabilitato per impostazione predefinita.
Chi è a rischio e come proteggersi
All’inizio non era chiaro se la vulnerabilità esistesse in macOS, ma il ricercatore di sicurezza Matthew Hickey ha rivelato che il bug può essere sfruttato anche su Mac, ma un malintenzionato deve poter accedere fisicamente al computer
La falla esiste da almeno 10 anni, quindi teoricamente può essere sfruttata su un elevato numero di Mac, tuttavia poiché la vulnerabilità richiede l’accesso al Mac e non è stato reso pubblico come sfruttare la falla, il rischio è basso soprattutto se l’accesso al Mac è protetto da una password.
Apple è stata informata del problema, quindi un aggiornamento di sicurezza è in arrivo. è improbabile che un utente normale sia interessato prima di un aggiornamento di macOS. Esiste anche un programma a pagamento che permette di chiudere la falla, ma conviene attendere l’aggiornamento di sicurezza.