Apple: la funzione per trovare le immagini pedo pornografiche non crea una backdoor
All’indomani dell’annuncio che con iOS 15, macOS 12 e WatchOS 8 faranno il debutto una serie di misure chiamate Expanded Protections for Children per combattere lo scambio di materiale pedo pornografico, Apple è intervenuta per chiarire che la tecnologia utilizzata non creerà una backdoor, e quindi non è a rischio la privacy degli utenti.
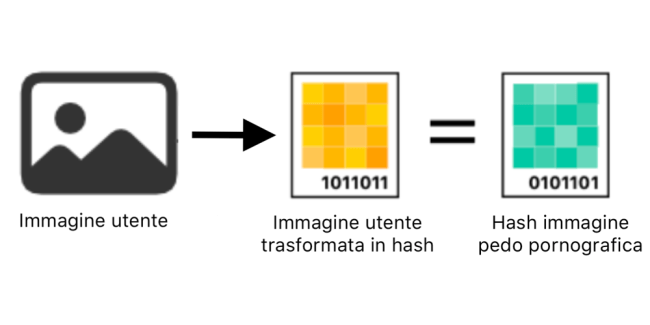
Cupertino ha tenuto a precisare che non esegue la scansione dell’intera libreria di foto del proprietario del dispositivo per cercare immagini sessualmente esplicite di bambini (CSAM), ma utilizza invece la crittografia per confrontare un codice univoco (hash) associato alle immagini con un database di hash di foto pedo pornografiche fornito dal National Center for Missing and Exploited Children (NCMEC), un’organizzazione privata senza scopo di lucro fondata nel 1984 dal Congresso degli Stati Uniti.
Nel caso dovessero essere trovati un certo numero hash associati a foto CSAM, un esperto le esaminerà manualmente prima di sospendere l’account dell’utente e di inviare la segnalazione al NCMEC, che poi avviserà la Polizia. Apple ha tenuto a precisare anche che l’algoritmo potrà essere perfezionato in un secondo momento, se necessario.
Tim Cook & C. hanno precisato anche che non verrà violata la crittografia end-to-end con la nuova funzionalità nell’app Messaggi che analizza le foto inviate da o verso l’iPhone di un bambino per individuare materiale sessualmente esplicito, né avrà accesso ai messaggi degli utenti. Alla domanda se aggiungerà la crittografia end-to-end ai backup iCloud, Apple ha risposto che non è sua abitudine commentare funzionalità non ancora annunciate. (la crittografia end-to-end assicura la massima privacy, infatti solo il mittente e il destinatario possono vedere i messaggi scambiati tra di loro).
La Electronic Frontier Foundation sostiene che l’Expanded Protections for Children crea una backdoor in grado di compromettere la privacy degli utenti: “È impossibile costruire un sistema di scansione lato client che possa essere utilizzato solo per immagini sessualmente esplicite inviate o ricevute da bambini. Di conseguenza, anche uno sforzo lodevole per costruire un sistema del genere comprometterà i principi base della crittografia stessa di Messaggi e aprirà la porta ad abusi più ampi”.
Apple ha affermato che lo sviluppo di questo sistema è iniziato diversi anni fa, e non è stato creato per consentire ai Governi di monitorare i cittadini. Il sistema è disponibile solo negli Stati Uniti, ha precisato Apple, e funziona solo se un utente ha abilitato Foto di iCloud.
Dan Boneh, un esperto di crittografia contattato da Apple perso sviluppo di questa tecnologia haspigato: “Questo problema riguarda molti fornitori di servizi cloud. Alcuni fornitori di servizi cloud risolvono questo problema scansionando le foto caricate nel cloud. Apple ha scelto di investire in un sistema più complesso che fornisca le stesse funzionalità, ma lo fa senza che i suoi server effettuino la scansione di ogni foto”.
30 commenti
Effettivamente, confrontare gli hash e scansion are le foto sono cose ben diverse; di fatto si va a verificare se tu stai caricando qualcosa il cui hash è già presente in una banca dati di foto illegali.
Innanzitutto ritengo la funzione piuttosto inutile, tanto più se così pubblicizzata, un pedofilo già prima probabilmente era più accorto a non usare il cloud per queste foto e se lo usava ora si appresterà a rimuovere subito tutto, ritengo utilizzino il dark web e cartelle criptate.
E’ impossibile non rendersi conto che rendere di pubblico dominio questa funzione ne inficia l’utilità, Apple lo sa, l’ha creata forse più per dire “guarda che brava che sono, mi preoccupo per i bambini” più che per aspettarsi di aiutare concretamente le Forze dell’ordine. Se è vero che altre piattaforme già lo fanno senza dirlo, era meglio che anche Apple facesse così oppure non farla proprio.
Inoltre confronta le foto con il database CSAM per cercare corrispondenza, quindi per generare l’hash da confrontare, tra le altre cose, l’algoritmo utilizzerà il riconoscimento facciale, immagino, ma visto che il riconoscimento facciale di Apple è piuttosto scarso… specialmente per i bambini, delle mie due figlie di 7 e 8 anni le riconosce 1 volta su 7, rispetto Google foto che, quando lo utilizzavo, ne beccava 8 su 10 (va beh questo funziona lato server ma almeno funziona).
Infine questa è una violazione della privacy eccome, se poi è una violazione per un fine superiore ben venga ma a me spaventa un po’ questo “fine superiore” perchè oggi è questo e va bene ma domani quale sarà il fine superiore? Una volta avviato il meccanismo non si torna più indietro.
Apple non è la CIA, non può introdurre una funzione del genere senza avvisare gli utenti, e poi basterebbe essere un po’ informati per sapere che gli altri servizi cloud da tempo hanno avvisato che scansionano i file sui server per cercare materiale pedo pornografico e altri documenti illegali.
La tecnologia che ha sviluppato Apple per la protezione dei minori non usa il riconoscimento facciale.
Apple ha trovato il metodo meno invasivo per farlo, l’hash viene generato sul dispositivo anche perché non ha accesso alle foto pubblicate sul cloud. Anche Google, Facebook e compagnia fanno la stessa cosa già da un po’, tipo su gmail le scansioni sono lato server, il che implica che accedono a tutto il materiale caricato https://www.ilmessaggero.it/tecnologia/hitech/google_pedofilo_arrestato_controllo_gmail-529653.html
L’intento è lodevole (la protezione dei minori), ma l’apertura di una breccia sulla protezione della privacy è pericolosa. Sembra una svolta controtendenza di Apple che fino ad ora è stata la portabandiera della tutela della privacy dei sui utenti.
È la violazione della privacy che non capisco quale sarebbe. Chi desidera usare Foto di iCloud, non può salvare foto con contenuti sessualmente espliciti dove ci sono minori, e Apple ha creato un sistema per evitarlo.
la violazione risiede nell’analisi di qualcosa dell’utente. Anche se ora è “solo” l’hash di una foto, potrebbe essere l’inizio di qualcos’latro, per questo dico che ha aperto una breccia.
Più precisamente: richiede l’analisi di qualcosa dell’utente che l’utente vuole salvare all’esterno dell’iPhone su un servizio cloud. Secondo me questa non è violazione della privacy perchè non è obbligatorio usare iCloud, si può usare un altro servizio oppure salvare tutto sull’iPhone. Poi non si può criticare una iniziativa del genere perchè potrebbe essere l’inizio di qualcosa d’altro, cioè polemizzare su qualcosa che non esiste.
non capisco cosa vuol dire che non è obbligatorio usare icloud. è un servizio offerto a pagamento che, per ora, garantisce che i dati rimangono dell’utente che paga il servizio. Senza contare che la verifica viene fatta sull’iphone, prima di inviare la foto su icloud, giusto?
Non è che se paghi un servizio cloud hai il diritto di utilizzarlo per salvare contenuti pedo pornografici, e Apple ha trovato un sistema per impedirlo. Proprio perchè la verifica viene eseguita sul dispositivo la privacy è salva, sarebbe diverso se venisse usato un server esterno.
non sono d’accordo, la privacy non viene salvata. Concordo pienamente con lo scopo finale, ma non con le modalità.
Continuo a non capire perché verrebbe violata la privacy. La foto non viene vista da nessuno, ma viene aggiunto una sequenza di numeri. Questa sequenza di numeri viene confrontata con la sequenza di numeri delle foto pedo pornografiche.
Forse non siamo allineati su cos’è la privacy. Considero una violazione il fatto che un terzo (in questo caso Apple) analizzi qualcosa di mia proprietà (la mia foto presente sul mio iPhone) per segnalarne la presenza ad un altro soggetto (le autorità giudiziarie).
Non è Apple che analizza, ma il tuo iPhone che senza collegarsi a server esterni aggiunge “un numero” alle foto. Solo quando carichi la foto su iCloud, “il numero” e non la foto, viene confrontato con il database dei numeri delle foto pedopornografie.
il SW sull’iPhone è di Apple, quindi l’analisi è fatta da Apple.
Il SW non dialoga con Apple, rimane tutto sull’iPhone.
Mi fermo qui.
👍
P.S. in Foto trovi tutte le fotografie ordinate In base a vari criteri, ad esempio puoi chiedere a Siri di mostrarti tutte le foto del tuo cane. Anche questa sarebbe violazione della privacy perché “Apple” analizza le tue foto, ma non è così, è l’intelligenza artificiale del processore che fa quest’analisi, e tutto rimane sul tuo iPhone.
non comunica a nessuno che ho foto del mio cane. Evidentemente non è chiara questa cosa!
So benissimo che non invia la foto, ma un hash, ma la sostanza non cambia.
oltretutto per fare questa verifica, devo hashare tutte le foto e confrontarle con un DB esterno. Questa non è privacy.
La tua privacy è violata perché vengono confrontati degli hash? Non usare iCloud, ostacolare la diffusione di materiale pedo pornografico è più importante.
Questo è il tema scottante: ostacolare la diffusione di materiale pedo pornografico è più importante.
Sono d’accordo che combattere questo male è importante, ma la privacy di tutti lo è ancora di più. Un domani quale sarà il fine superiore? Aperta la breccia on si torna più indietro, sono contento che alla fine la conclusione è condivisa. Grazie
La privacy non viene violata perché l’hash è generato sull’iPhone dall’iPhone senza contatti con server. Polemizzare per una tecnologia che non esiste è un po’ come discutere con un complottista che espone e la sua teoria senza prove, e poi pretende che sia tu a dimostrargli che la sua teoria è sbagliata, ed è impossibile dimostrare che non esiste qualcosa.
La tecnologia esiste, la mancanza di contatto con un server per creare l’hash è irrilevante (il contatto comunque c’è per la verifica dell’hash sul DB messo a disposizione del NCMEC). Non ci sono i termini per parlare di un complotto visto che Apple è molto chiara su cosa vuole fare e perché lo vuole fare. Direi che stiamo uscendo dal seminato e non voglio spostarmi su un tono polemico.
Non ti voglio convincere, ho tentato di spiegare come funziona questa tecnologia e perché non viola la privacy, e permettimi di farti notare che io a differenza tua non uso Gmail perché scansiona quello che scrivi, il testo delle email che ricevi, inclusi i documenti di Word, immagini (un pedofilo così è stato scoperto) e tutto il resto.
neanche io voglio convincerti, mi piace fare un confronto aperto. So benissimo cosa fa Google ed infatti uso gmail solo per email “da buttare”. Peccato che se utilizzo la mail di icloud (cosa che faccio) e scrivo ad un utente gmail, la mia mail viene scansionata lo stesso.
È quello che ho scritto io, con Gmail vengono scansionate anche le email in arrivo, ma io ho abbandonato Gmail 10 anni fa, uso gli alias @icloud per le email da “buttare” e cifro le email indirizzate agli account Gmail.
io credo che il problema sia la tecnica e non l’obiettivo che è sacrosanto. Se ho capito bene funziona così: nell’Iphone viene installato un database che contiene una serie di stringhe che corrispondono a determinati contenuti illegali; il database non può essere visualizzato dall’utentge e anche se un esperto riuscisse a isolarlo non potrebbe mai capire a quali contenuti corrispondono le stringhe; quando un utente vuole caricare su cloud una foto l’Iphone confronta prima dell’invio se foto corrisponde ad una di quelle contenute nel database e in questo caso la segna. Il problema, credo, sia nell’impossibilità di sapere cosa c’è in quel database e il timore di alcuni che un domani in maniera silente vengano caricate anche informazioni legittime che serviranno a tracciare certe tipologie di utenti
Questa tecnologia funziona solo negli Stati Uniti e solo se è attivato Foto di iCloud. Il database con gli hash delle foto pedo pornografiche è fornito dal National Center for Missing and Exploited Children (una associazione senza scopo di lucro creata dal Congresso americano) ed è integrato nel sistema operativo, non può essere modificato da parte di Apple senza un aggiornamento iOS che deve essere rilasciato su scala globale, Apple non può rilasciare aggiornamenti del database per singoli utenti con aggiornamenti specifici. Una foto o qualsiasi altro dato che non è presente nel database del National Center for Missing and Exploited Children non viene rilevato.