Storia del malware su Mac: una panoramica dettagliata

Al momento non esistono virus veri e propri per Mac, cioè in grado di infettare il computer senza richiedere un’azione dell’utente, e poi di autoreplicarsi infettando altri computer.
Tuttavia, soprattutto prima dell’arrivo di Mac OS X, sono esistiti dei malware in grado di danneggiare i computer Apple.
Ecco una sintesi dei principali eventi legati al malware che ha colpito i computer Apple negli ultimi 40 anni.
1982 – Elk Cloner: Il primo virus informatico in natura
- Contesto: il primo malware che si diffuse in modo autonomo realizzato dal quindicenne Richard Skrenta. Era lungo “ben” 400 linee ed era camuffato da programma chiamato “Elk Cloner“ per il sistema operativo Apple DOS dell’Apple II.
-
Modalità di diffusione: attraverso floppy disk su sistemi Apple DOS 3.3.
-
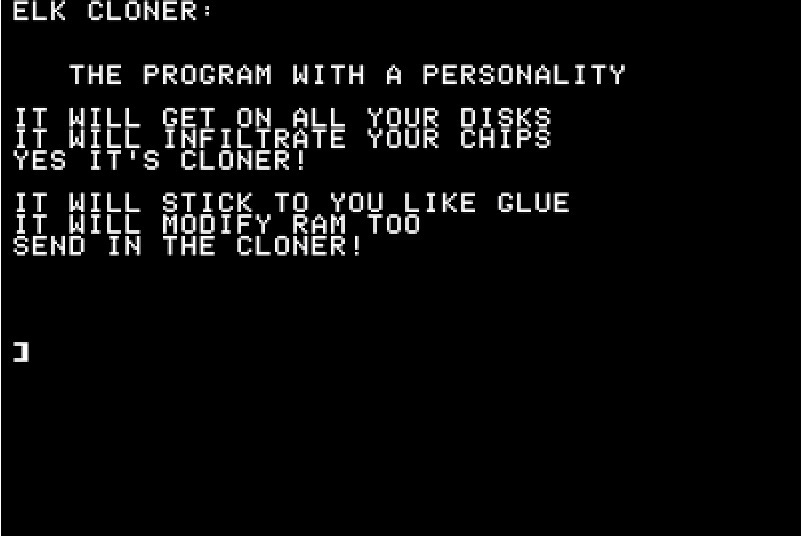
Funzionamento: si nascondeva in un gioco; al 50° avvio del gioco infetto, compariva una poesia:
“Elk Cloner: The program with a personality. It will get on all your disks; it will infiltrate your chips…”
- Impatto: non distruttivo ma altamente contagioso, è un esempio storico di come i primi virus sfruttassero i media fisici per propagarsi.
1987 – nVIR: Un virus curioso e non dannoso
- Obiettivo: infettava i Mac con sistema operativo da System 4.1 a 8.0.
– Modalità:
– Replicava infettando il file di sistema e le applicazioni.
– Segnali sonori (beep) o messaggi vocali con MacinTalk.
– Varianti: Diverse versioni del virus furono identificate, ma nessuna causava danni seri.
1988 – Virus HyperCard: Gli inizi dei malware di sviluppo personalizzato
– Contesto: HyperCard era un ambiente di sviluppo per creare e condividere applicazioni in “stack”.
– Virus noti:
– Uno mostrava messaggi a sostegno della campagna presidenziale di Michael Dukakis.
– MacMag: Progettato per mostrare un messaggio di pace il 2 marzo 1988, ma a causa di un bug causava crash prima di quella data.
– Conseguenze: L’azienda Aldus dovette ritirare copie del suo software FreeHand infette.

1989 – Disinfectant: Il primo antivirus gratuito per Mac
– Creatore: John Norstad della Northwestern University.
– Funzionalità: Rilevava e rimuoveva virus come nVIR e MDEF.
– Distribuzione: Disponibile su bollettini elettronici o tramite floppy disk inviati per posta.
– Ritiro: Disinfectant fu ritirato nel 1998 a causa dell’incapacità di gestire minacce moderne come i macro virus di Microsoft Office.

1990- 1993 – Virus MDEF e CDEF
– Descrizione: Quattro varianti di MDEF e due di CDEF furono scoperte in questo periodo.
– Impatto:
– Infettavano applicazioni, file di sistema e documenti.
– Potevano causare errori che richiedevano reinstallazioni.
– Autore: Arrestato poco dopo la diffusione.
1995 – Virus Macro di Microsoft Word: La prima minaccia cross- platform
– Innovazione del malware:
– Sfruttava macro incorporate in Word ed Excel.
– Capace di diffondersi su Mac e Windows.
– Primo caso: Virus Concept, seguito da migliaia di varianti.
– Impatto: Danni a documenti e applicazioni. Le macro non eseguivano automaticamente, ma bastava aprire un file infetto.
1998 – Worm AutoStart
– Modalità di diffusione: Tramite CD- ROM con QuickTime CD- ROM AutoPlay attivato.
– Effetti: Creava file invisibili e poteva cancellare dati critici.
– Conseguenze: Diffusione globale con numerosi danni.
2004 – Trojan Renepo/Opener: La sfida a Mac OS X
– Descrizione: Un Trojan progettato per manipolare impostazioni di sicurezza e accedere ai file dell’utente.
– Conseguenze: Spinta per Apple a migliorare la sicurezza con Mac OS X 10.4 Tiger.
2006 – Leap- A (Oompa- Loompa): Il primo virus per Mac OS X
– Diffusione: Tramite iChat e reti locali.
– Limitazioni: Necessitava di condizioni specifiche e conteneva bug che ne riducevano l’efficacia.
– Importanza: Dimostrava la vulnerabilità del sistema a minacce più sofisticate.
2011 – Flashback: il malware più diffuso del decennio
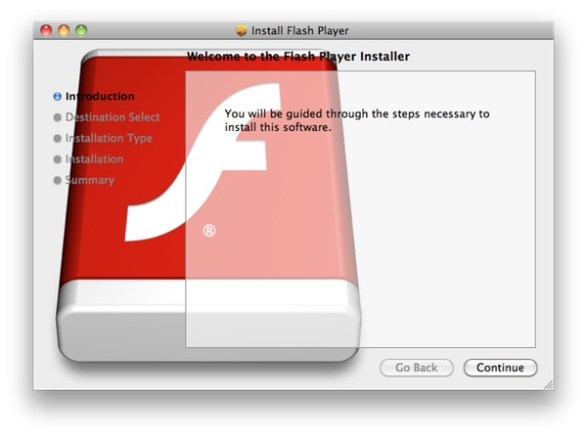
– Descrizione: Mascherato da un falso aggiornamento di Flash Player.
– Impatto:
– Convertiva i Mac in zombie per botnet.
– Infettati fino a 700.000 Mac, permettendo ai criminali di accedere ai file e installare software.
2011 – MAC Defender (scareware)
- Modalità di diffusione: si diffondeva tramite l’ottimizzazione dei motori di ricerca (SEO), utilizzando i più comuni termini di ricerca per ottenere un ottimo posizionamento nei motori di ricerca. In questo modo, gli utenti in cerca di una protezione contro i virus sui propri Mac potrebbe essere indotti a scaricare e installare MAC Defender.
-
Funzionalità: progettato per ingannare gli utenti di internet, facendo loro credere che il computer è infetto o vulnerabile e spingerli così ad acquistare una versione completa del software che disinfetterà il computer.
-
Rilevanza: è stato classificato come “rischio basso”, infatti l’utente deve essere indotto a scaricare ed installare il programma, così come inserire la password di amministratore.

Nota di colore: il 4 giugno 2011 su un sito russo riuscii a individuare la variante di Mac Defender diffusasi proprio nel corso nella notte, e sembrava fosse in grado di eludere il dispositivo anti-malware di Snow Leopard aggiornato solo 48 ore prima da Apple con il rilascio del Security Update 2011-003.
Al momento di installare la variante di Mac Defender, con mia grande sorpresa, è apparso il seguente messaggio, segno che Apple aveva tempestivamente aggiornato in remoto l’anti-malware di Snow Leopard (una nuova funzione introdotta proprio con il Security Update 2011-003).

Così, pubblicai l’articolo “Nuova variante del Trojan Mac Defender NON aggira il Security Update 2011-003 di Apple”, che nel giro di qualche ora è stato citato dai siti e blog di tutto il mondo.
2018 – Shlayer
– Modalità di diffusione: Mascherato da installer di Flash Player, scaricato da siti BitTorrent.
– Funzionalità: Scaricava software aggiuntivo tramite script shell.
– Rilevanza: Un esempio moderno di Trojan sofisticati.
2019 – Linker e CrescentCore
– Linker: Un test per sfruttare vulnerabilità di Gatekeeper in macOS.
– CrescentCore: Trojan mascherato da Flash Player, progettato per eludere gli antivirus con codice avanzato.
2020 – Shlayer, il primo malware “approvato” da Apple
- Modalità di diffusione: finto aggiornamento di Adobe Flash.
-
Funzionalità: uno dei più diffusi ad-ware, in pratica non comprometteva la sicurezza di macOS ma mostrava pubblicità indesiderate.
-
Rilevanza: a partire da macOS Catalina, Apple ha introdotto una nuova misura di sicurezza chiamata “Notarization”, che va ad integrarsi e migliorare gli esistenti sistema di sicurezza Gatekeeper, XProtect e Malware Removal Tool (MRT).
In pratica, con la “notarizzazione” tutte le applicazioni di terze parti distribuite al di fuori del Mac App Store devono essere caricate sui server Apple, che così può verificare la presenza di eventuale malware.
Tuttavia qualcosa nel processo di revisione delle applicazioni sottoposte a notarizzazione non ha funzionato, infatti un intraprendente sviluppatore è riuscito a farsi approvare il malware Shlayer.

2020 – Ransom.OSX.EvilQuest
- Modalità di diffusione: camuffato con i nomi di popolari software sui siti torrent che permettono di scaricare applicazioni piratate.
-
Funzionalità: il ransomware crittografava i documenti presenti sul Mac, inclusi quelli del Portachiavi, causando un errore quando si tentava di accedervi. Anche il Finder non funzionava correttamente insieme al dock e ad altre applicazioni.
-
Rilevanza: non risultano Mac infettati e non era chiaro se il ransomware fosse in grado di infettare anche i file del backup di TimeMachine, che avrebbe permesso all’utente di ripristinare i file bloccati.
2021 – Adload, l’ultimo ad-ware per Mac
- Modalità di diffusione: finto installer di Flash (è necessario digitare la password amministratore).
-
Funzionalità: dirottava i browser web e costringe gli utenti a visitare vari siti web (potenzialmente dannosi) che aiutano i cyber criminali a generare entrate.
-
Rilevanza: pericolosità praticamente nulla, infatti Adobe ha annunciato la fine dello sviluppo di Flash il 31 dicembre 2020, quindi nessun utente Mac minimamente informato cadrebbe nel “tranello”.

2021 – Silver Sparrow
- Modalità di diffusione: tramite siti web compromessi o appositamente creati da cui scaricare risorse che apparentemente apparivano legittime.
-
Funzionalità: una volta ogni ora interrogava un server remoto per verificare se c’erano istruzioni da eseguire (payload), ma gli esperti hanno accertato che nella sua breve vita non ha eseguito alcuna azione dannosa.
-
Rilevanza: individuato su quasi 30.000 Mac.

Conclusioni
In oltre 40 anni, i malware per Mac sono diventati sempre più sofisticati, passando da virus di sistema a Trojan e worm complessi. Sebbene i Mac siano notoriamente più sicuri di altre piattaforme, non sono immuni. La consapevolezza degli utenti e l’adozione di soluzioni antivirus aggiornate rimangono fondamentali per la protezione.
3 commenti
Stavo in effetti pensando che anche se remota potrei avere qualche file “portatore sano” e quasi quasi prima dell arrivo di iMac nuovo vorrei scandagliare il tutto con buon antivirus/malware. Consigli? Grazie
Usa questo antivirus, tempo fa era incluso nella versione Server di Mac OS X click qui. Prima era gratuito adesso è a pagamento, ma si può usare gratis per 30 giorni, quindi va bene per il tuo scopo.
Ottimo, gentilissimo come sempre. Grazie mille